Por: Equipo de Seguridad Digital
¿Te has preguntado si tú teléfono está infectado? ¿Has leído noticias y reportes sobre Pegasus, y te has quedado con más dudas que respuestas?
Nuestra intención con este texto es desmitificar el spyware comercial y las señales de alarma que solemos asociar a su uso. Buscamos dar claridad acerca de qué es esta amenaza, cómo puede terminar en nuestros dispositivos y cuáles son algunos casos documentados de uso en nuestra región.
En este texto abordamos qué es un spyware mercenario, cuál es la evidencia de uso en Latinoamérica, algunas señales de alerta y qué podemos hacer para identificar un potencial uso en nuestros dispositivos. Al final del texto recomendamos algunas medidas y configuraciones que podemos implementar para prevenir y contrarrestar este tipo de amenazas digitales.
¿Qué es el spyware mercenario?
Podemos definir el spyware como un programa maligno o malware que se dedica a espiar: recopila información de un dispositivo para luego transmitirla a una entidad externa sin el conocimiento o el consentimiento del propietario del dispositivo. A diferencia de otros malwares, el spyware generalmente busca ser silencioso y no afectar a tu dispositivo, para pasar desapercibido.
Los programas espías más avanzados, que también se conocen con el nombre de spyware comercial o spyware mercenario, son el producto final de todo un ecosistema. Este ecosistema incluye a investigadores de vulnerabilidades que identifican fallas en los dispositivos y aplicaciones que usamos a diario. A partir de esas fallas se desarrollan códigos de explotación o exploits, que se aprovechan de estas vulnerabilidades para ejecutar acciones que el sistema no debería permitir.
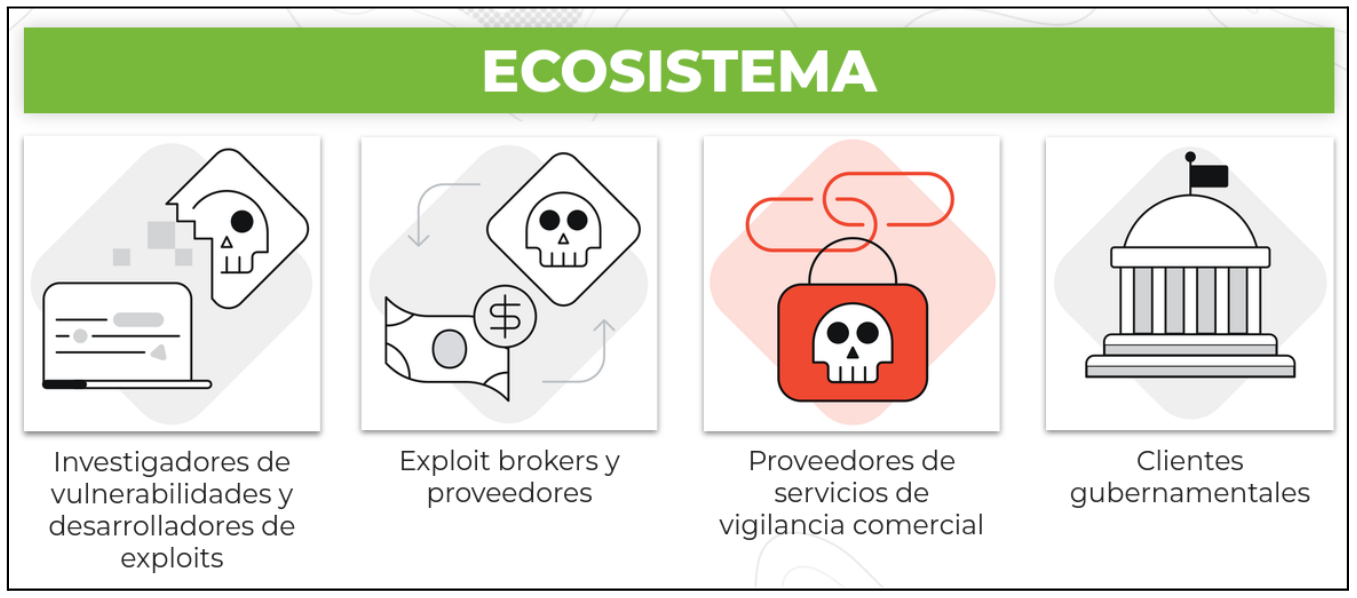
Fuente: Traducción al español de imágen incluída en el Reporte: Bullying is Spying de Google
En algunas ocasiones son las mismas empresas que venden el software espía, los proveedores de spyware comercial, las que investigan e identifican las vulnerabilidades. Cualquiera que sea el caso, estas vulnerabilidades y exploits permiten a los proveedores ofrecer un producto completo y fácil de usar, capaz de instalarse de forma silenciosa, tomar el control del dispositivo, acceder a sus sensores e información, organizarla y extraerla para consumo del usuario final a través de una interfaz gráfica amigable.
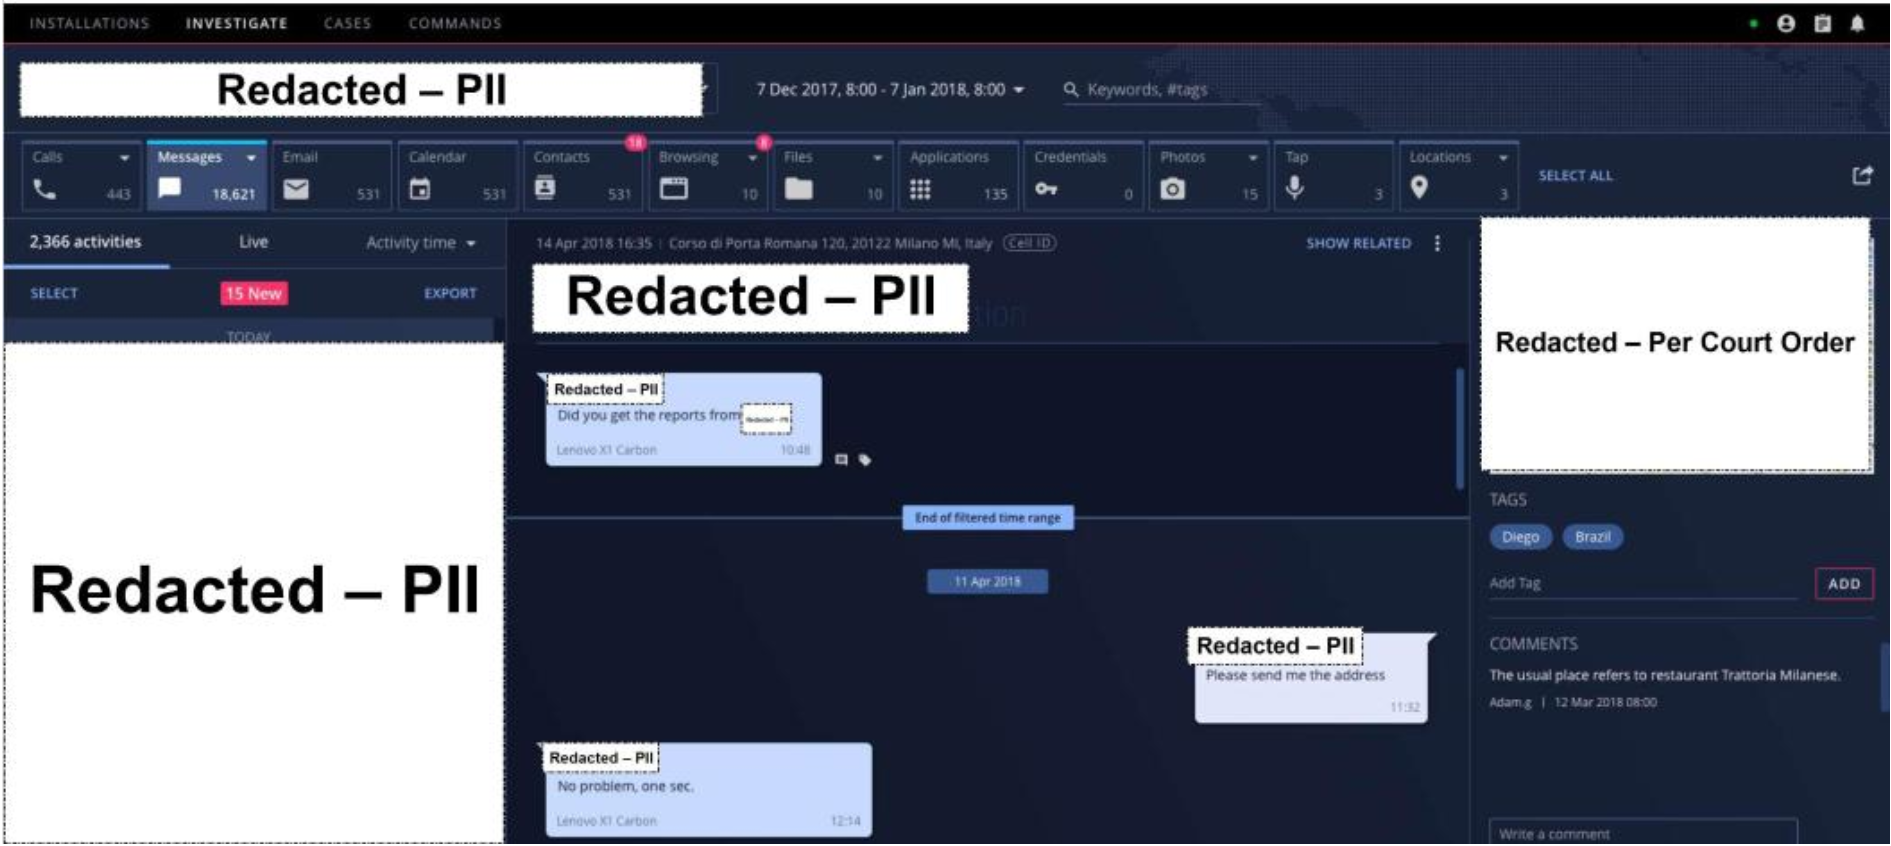
Fuente: Imagen, Reporte «Inside Pegasus»
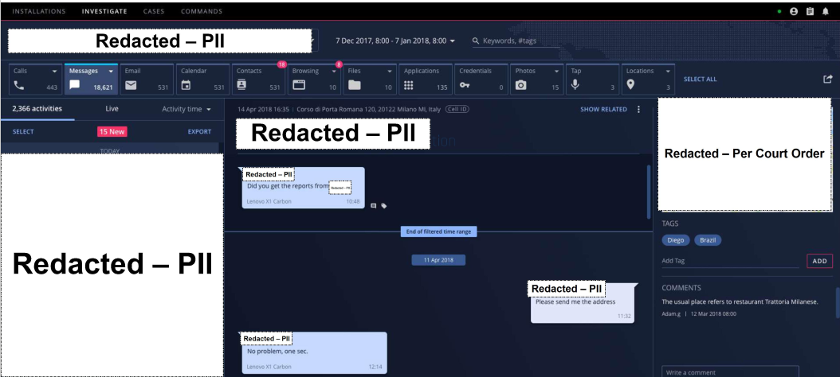
El ecosistema lo completan justamente los usuarios o clientes finales de estas herramientas de vigilancia, que en la mayoría de los casos son gobiernos, agencias estatales, organismos de inteligencia, policías o militares, quienes adquieren licencias para el uso de estas herramientas. Son ellos quienes seleccionan a las personas objetivo, distribuyen el software espía, monitorean, recopilan los datos de los dispositivos infectados y los utilizan con fines de vigilancia.
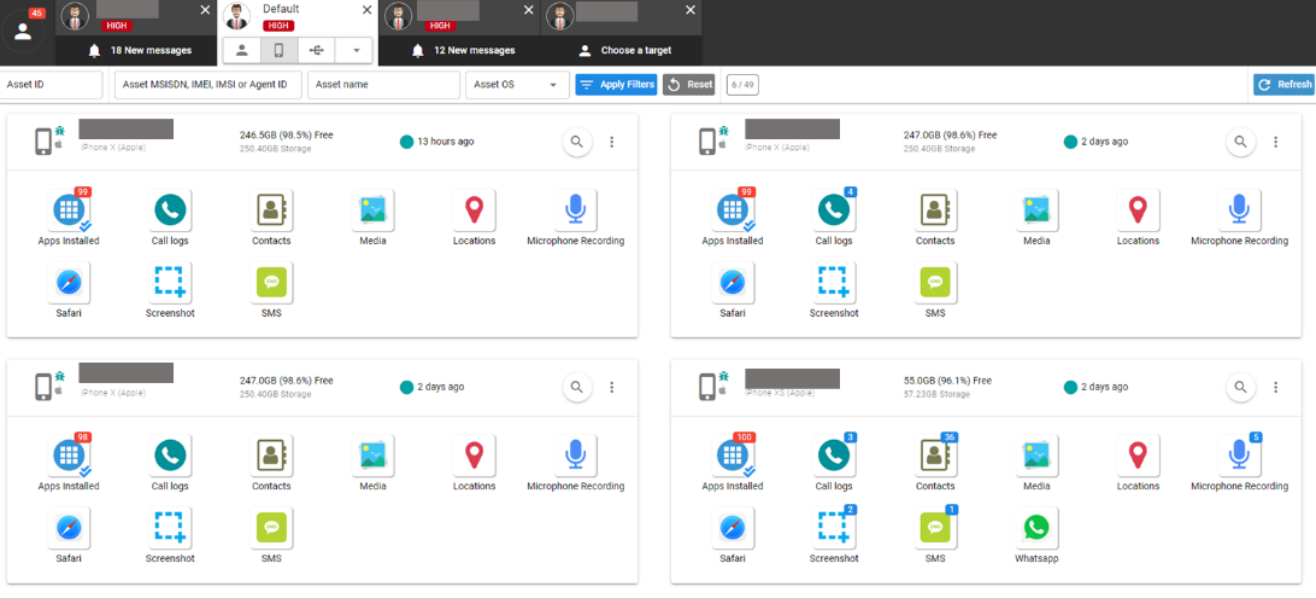
Fuente: Reporte “The Predator Files”
¿Qué hace al spyware comercial diferente de otras amenazas?
El spyware comercial no es ni la primera ni la única herramienta utilizada para fines de vigilancia y espionaje, pero tiene algunas particularidades que lo hacen sobresalir en esta categoría:
- Costo: Sostener todo el ecosistema que permite que el spyware comercial exista es costoso. Los exploits más sofisticados pueden llegar a costar millones de dólares, y pierden rápidamente su valor cuando son descubiertos o compartidos públicamente, y las fallas de seguridad que los permiten son solucionadas por los fabricantes. Por esto, los proveedores de spyware comercial mantienen estas vulnerabilidades en secreto y cobran cifras elevadas por cada licencia de uso, llegando a cifras millonarias por una cantidad finita de licencias y número de infecciones.
- Siempre es dirigido: En parte debido a su costo, el spyware comercial se usa contra personas específicas, seleccionadas por el cliente que opera la tecnología. Su uso generalmente se reserva para personas de alto perfil o con información altamente sensible.
- Es silencioso: Uno de los objetivos del spyware comercial y todo el ecosistema que lo habilita es poder desplegar estas herramientas de vigilancia con poca o ninguna interacción de la persona que lo recibe. Una vez instalado, no suele dar señales evidentes de su presencia, y más bien busca eliminar sus propios rastros para limitar las posibilidades de ser detectado.
- Es altamente invasivo: Una vez instalado, el spyware comercial puede tomar el control prácticamente total del dispositivo, esto incluye todos los sensores (cámara, micrófono, GPS, etc.) y la información (mensajes, correos, fotos, contactos, contraseñas).
- Conlleva a impactos psicoemocionales: Los ataques con spyware tienen consecuencias que van más allá de lo técnico. Las personas que han sido vigiladas describen emociones como ira, tristeza e inseguridad, y una reacción frecuente es la paranoia: la sensación constante de ser observadas, que afecta la capacidad de confiar en su entorno. La invasión a la privacidad y la falta de control sobre la propia información pueden derivar en miedo, ansiedad, desesperanza e incluso depresión. Así lo documenta la investigación Estudio de impactos y afrontamientos psicosociales ante ataques digitales, de Fundación Acceso.
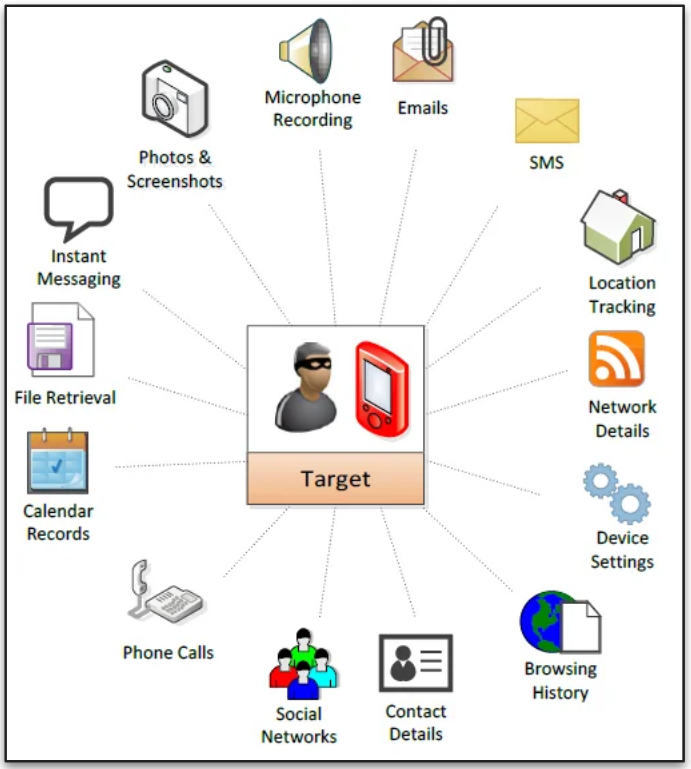
Fuente: Reporte Filtración de Hacking Team
¿Cómo se relaciona el spyware comercial con otros ataques digitales?
El spyware comercial no es la única amenaza digital ni la más común. Desde SocialTIC proponemos una clasificación de ataques digitales, que nos pueden ayudar a entender e identificar diferentes tipos de agresiones digitales que tienen como fin generar, incitar o agravar un daño.
Ataques digitales mediante vulneraciones técnicas
Implican abusar del diseño de la tecnología para modificar o romper aspectos técnicos con fines maliciosos.
-
 ¿Te robaron el celular con información sensible?
-
¿Alguien accedió sin tu consentimiento a tus redes sociales o correo?
-
¿Recibiste un correo o mensaje de texto con enlaces extraños?
-
¿Fuiste a una marcha y no funcionaba la red celular?
-
¿Tu equipo presenta comportamientos extraños? ¿Crees tener un virus?
-
¿Sospechas que han "pinchado" tu línea telefónica?
Centrándonos específicamente en herramientas y estrategias de espionaje y vigilancia es importante resaltar otros ataques y tácticas que, dependiendo de nuestro contexto, pueden ser incluso más riesgosos que el spyware debido a su prevalencia:
-
- Compromisos de cuenta: Este es uno de los ataques más comunes que afectan a personas y organizaciones defensoras de Derechos Humanos. Sucede cuando alguien obtiene acceso a nuestras cuentas de correo, almacenamiento en la nube, redes sociales o mensajería, ya sea a través de phishing o por contraseñas débiles o reutilizadas. A través de este tipo de ataques, es posible obtener acceso a muchísima información, sin necesidad de acceder a un software espía.
- Revisa este recurso para aprender cómo proteger tus cuentas en línea
- Considera el uso de gestores de contraseñas. Enlazamos acá nuestra Guía para utilizar Bitwarden.
- Intervención de comunicaciones: Sucede cuando agentes estatales, policías, militares u otros adversarios con capacidades significativas utilizan herramientas que capturan la información que viaja por las redes de telefonía e internet. No pueden acceder a la información almacenada en un dispositivo, pero pueden interceptar llamadas, leer SMS, conocer ubicación aproximada y datos que no viajan cifrados.
- Puedes consultar acá nuestra Guía de seguridad para comunicaciones
- Inspecciones físicas: Ocurre cuando alguien tiene acceso directo al dispositivo, por ejemplo en una detención, un cruce fronterizo o un robo, y usa herramientas de extracción o forenses (como las de Cellebrite, cuya compra ha sido documentada en Jalisco) para copiar su contenido. Pueden obtener contraseñas, archivos, conversaciones e incluso información borrada.
- Puedes consultar acá nuestras Recomendaciones ante inspecciones no autorizadas de dispositivos
- Inteligencia de fuentes abiertas: Se basa en la recopilación y análisis de información que está públicamente disponible, como publicaciones en redes sociales, registros públicos o fotografías, para perfilar a una persona, conocer sus rutinas, contactos o ubicación. No requiere de un ataque directo contra nuestras cuentas, dispositivos o redes.
- Para disminuir tu huella digital en redes sociales, te recomendamos revisar nuestras guías de Privacidad y Seguridad en Tiktok, Privacidad y Seguridad en Instagram, Privacidad y Seguridad en X, Privacidad y Seguridad en Facebook.
-
Stalkerware y software de vigilancia menos sofisticado: Se trata de programas espía de bajo costo que suelen venderse como herramientas de control parental o protección del dispositivo, pero que se usan para vigilar a parejas, familiares o personas cercanas. Generalmente se instalan teniendo acceso físico al dispositivo y permiten ver mensajes, ubicación, fotos y otra información desde un panel de control.
- Compromisos de cuenta: Este es uno de los ataques más comunes que afectan a personas y organizaciones defensoras de Derechos Humanos. Sucede cuando alguien obtiene acceso a nuestras cuentas de correo, almacenamiento en la nube, redes sociales o mensajería, ya sea a través de phishing o por contraseñas débiles o reutilizadas. A través de este tipo de ataques, es posible obtener acceso a muchísima información, sin necesidad de acceder a un software espía.
-
- En la publicación Violencia Digital: Cómo detectarla, actuar y acompañar, ahondamos en las formas en que la violencia se manifiesta en entornos digitales, y qué podemos hacer al respecto.
Prevenir y responder a cada una de estas amenazas requiere de capacidades y prácticas diferentes. Para familiarizarte más con los diferentes tipos de ataques de vigilancia, te recomendamos revisar nuestra descripción de: Tecnologías de vigilancia: tipos de herramientas y sus alcances.
¿Qué se sabe de su uso en latinoamérica en contra de la sociedad civil?
Casos documentados
Diferentes investigaciones forenses han permitido confirmar el uso de spyware comercial en contra de personas defensoras de derechos humanos, periodistas y organizaciones de la sociedad civil.
En concreto podemos afirmar a partir de las investigaciones el uso de spyware comercial en:
- México: Es el país de la región con más casos documentados y con el historial más largo. Antes de Pegasus, el gobierno mexicano ya había adquirido otras herramientas como FinFisher de Gamma Group y la suite Galileo de Hacking Team.
- En 2017, la investigación #GobiernoEspía reveló la vigilancia sistemática a periodistas y defensores de Derechos Humanos con Pegasus.
- En 2022, la investigación #EjércitoEspía evidenció nuevas infecciones entre 2019 y 2021 en contra de periodistas y activistas una vez más con Pegasus.
- El Salvador: En 2022, la investigación Ataques de Pegasus en El Salvador: el software espía arremete contra periodistas y activistas, liderada por Access Now y Citizen Lab, documentó el uso de spyware comercial para infectar los dispositivos de 35 periodistas y activistas de El Salvador entre julio del 2020 y noviembre del 2021.
- República Dominicana: En 2023, la investigación República Dominicana: Software espía Pegasus descubierto en teléfono de destacada periodista, documentó el uso de spyware comercial en perjuicio de una periodista.
Lo que no sabemos
Los casos mencionados más arriba son los que cuentan con un respaldo técnico a partir de investigaciones forenses. Esto no quiere decir que sean necesariamente los únicos países de la región donde se utilice spyware comercial para la vigilancia de la sociedad civil.
Por ejemplo, en Ecuador, en agosto de 2026, la analista política y activista anticorrupción Gabriela Panchana presentó una denuncia ante la fiscalía, luego de haber recibido una notificación de amenaza de Apple, que informaba de un intento de vulneración en sus dispositivos con spyware mercenario. El caso aún se encuentra en investigación.
En el caso de Colombia, a pesar de no existir evidencia forense del uso de spyware para vigilar a la sociedad civil, en septiembre de 2024, el ex-presidente de Colombia Gustavo Petro denunció la compra ilegal en el 2021 por parte de la dirección de inteligencia de la Policía Nacional (DIPOL). De acuerdo a la denuncia, esta compra se hizo con dinero en efectivo, que no fue declarado en el presupuesto nacional, y cuyo traslado se realizó en avión desde Bogotá hasta Tel Aviv.
En otro contexto, como por ejemplo Costa Rica, existen preocupaciones a raíz de un decreto que busca limitar el acceso a información pública, declarando como secreto de Estado la información de los organismos de seguridad, incluyendo la Dirección de Inteligencia y Seguridad Nacional, al servicio de la presidencia. Sin embargo, más allá de declaraciones confusas por parte de una diputada oficialista, no existe de momento ninguna evidencia sobre el uso de spyware comercial en el país, pero el contexto nos llama a estar alertas y sospechar, especialmente si trabajamos en investigaciones de alto perfil.
¿Qué tan probable es que sea el objetivo de un ataque spyware?
Como mencionamos anteriormente, el spyware comercial es una herramienta costosa y dirigida, por lo que no es una amenaza que afecte a la mayoría de las personas. Pero debido al nivel de impacto, es importante analizar y evidenciar algunos de los perfiles que han sido previamente atacados.
Retomando las investigaciones presentadas en la sección anterior, podemos extraer alguna información relevante sobre algunos perfiles atacados. Es claro también que las personas objetivo no fueron elegidas al azar, sino por el trabajo que realizaban, muchas veces en momentos de alta tensión:
- Periodistas de investigación: Destacan periodistas que investigaban corrupción, abusos de poder o temas que implicaban directamente a las autoridades. En México, personas del equipo de Aristegui Noticias fueron infectadas con spyware luego de la publicación de la “Casa Blanca” del presidente Enrique Peña Nieto. En El Salvador, la mayoría de las personas atacadas trabajaban en El Faro y Gato Encerrado, medios independientes que han enfrentado un hostigamiento constante durante el gobierno de Bukele.
- Personas defensoras de derechos humanos: Especialmente quienes documentan abusos de fuerzas de seguridad. En México, el personal del Centro Prodh recibió intentos de infección en momentos como la presentación del informe final del GIEI sobre el caso Ayotzinapa. Raymundo Ramos, quien lleva más de 20 años documentando violaciones a derechos humanos cometidas por las Fuerzas Armadas en Tamaulipas, fue espiado en el contexto de una investigación sobre presuntas ejecuciones extrajudiciales cometidas por elementos militares en 2020.
- Activistas y organizaciones anticorrupción y de incidencia: Por ejemplo, el Instituto Mexicano para la Competitividad y personas colaboradoras de Mexicanos contra la Corrupción y la Impunidad. Incluso en México se utilizó software espía contra activistas que promovían el impuesto a las bebidas azucaradas. como Alejandro Calvillo, director de El Poder del Consumidor, en 2016.
Para tener una idea más clara de tu situación particular, te recomendamos realizar un análisis de riesgos. Recuerda que el spyware comercial es una de las amenazas, pero no es la única. Muchas veces, ataques más simples y frecuentes, como el compromiso de cuentas o el acceso físico a los dispositivos, pueden representar un riesgo mayor. Un análisis de riesgos te ayuda a identificar a qué tipos de amenazas te enfrentas y a priorizar las medidas de protección que necesitas.
Si quieres hacer un chequeo rápido de tus medidas de protección generales, puedes consultar nuestra herramienta de autodiagnóstico.
¿Por qué es difícil saber si mi teléfono está infectado?
Entendiendo los impactos y capacidades del spyware comercial, así como la forma en que se ha utilizado para vigilar a la sociedad civil, es totalmente razonable querer saber si nuestros dispositivos están infectados. Lamentablemente, poder responder a esta pregunta no es una tarea fácil. Algunas razones son:
- Los síntomas no son evidentes: Es común pensar que un teléfono que se calienta, se descarga rápido, se pone lento o hace ruidos raros en las llamadas está infectado. Sin embargo, estas señales suelen tener otras explicaciones, como aplicaciones que consumen muchos recursos, una batería desgastada o problemas de red, y no son necesariamente un indicio de spyware comercial. Recordemos que los spyware comerciales hacen su mejor esfuerzo para pasar desapercibidos.
- El spyware comercial está diseñado para no dejar rastros: No muestra íconos, trata de no afectar el funcionamiento del dispositivo y busca eliminar su propia evidencia.
- No siempre contamos con la información para detectarlo: Para identificar una infección, quienes hacen análisis forenses necesitan conocer cuáles son los posibles rastros que deja cada spyware. Cuando una herramienta es nueva o ha cambiado, es posible que las organizaciones y laboratorios forenses de sociedad civil todavía no cuenten con la información necesaria para detectarla.
A pesar de esto, existen algunas señales importantes que deben hacernos sospechar y buscar apoyo para analizar nuestros dispositivos:
- Notificaciones de amenazas de Apple: Apple regularmente envía notificaciones de amenazas a personas que, a partir de su propia inteligencia, considera que recibieron intentos de ataque con spyware mercenario. Este recurso de la línea de ayuda de Access Now brinda más información sobre las notificaciones de amenaza de Apple.
- Las notificaciones de amenaza de Apple sobre spyware mercenario son una señal de alta confianza de que tu dispositivo fue parte de los objetivos. No confirma necesariamente una infección, pero sí amerita una investigación a profundidad.
- Ten presente que se han detectado intentos de phishing tratando de replicar estas notificaciones. Es importante verificar la legitimidad de las mismas.
- Notificaciones de Google: Google muestra una advertencia en Gmail cuando cree que atacantes respaldados por un gobierno intentaron comprometer tu cuenta. En algunas ocasiones Google podría también notificar sobre un potencial intento de compromiso a los equipos.
- Casos de infección en tu comunidad: Si se ha confirmado el uso de spyware contra colegas, personas de tu organización o personas que hacen un trabajo similar al tuyo, es recomendable también analizar tu dispositivo.
- Mensajes sospechosos hechos a la medida: Mensajes que parecen diseñados especialmente para ti, que mencionan temas de tu trabajo, se hacen pasar por una fuente, un familiar o una institución, y buscan que abras un enlace o descargues un archivo.
- Estos mensajes no son necesariamente una señal de spyware, pero podrían ser indicadores de una amenaza dirigida que amerita una investigación.
- Filtraciones de información: Sí notas que información que solo existe en tu dispositivo o conversaciones privadas se hacen públicas, puede ser un indicio de que tu dispositivo fue comprometido.
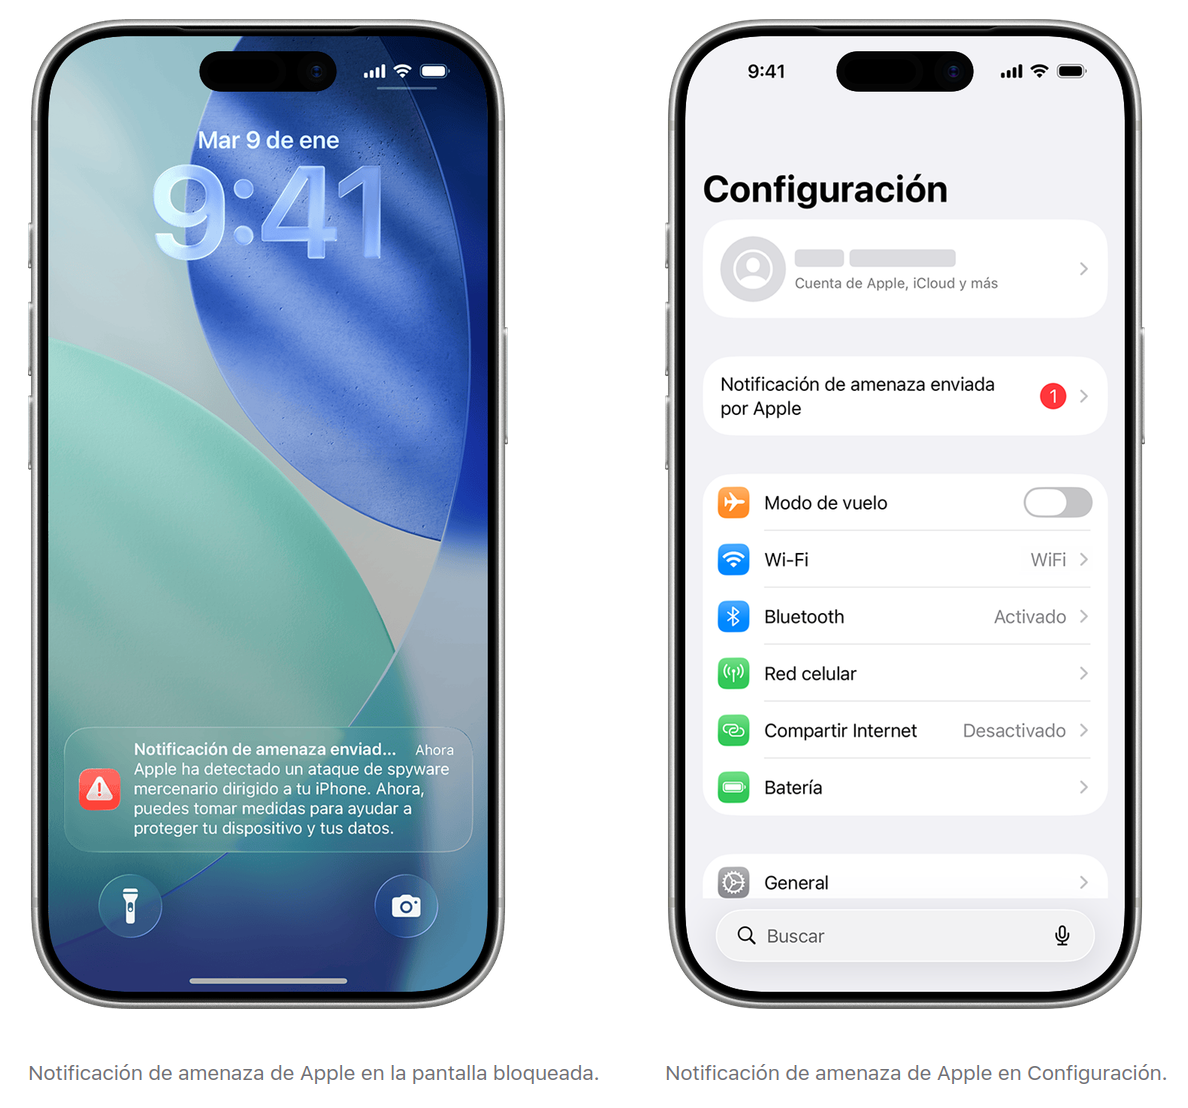
Fuente: https://support.apple.com/es-mx/102174
¿Hay aplicaciones públicas o comerciales para detectar spyware?
Existen aplicaciones de empresas privadas que prometen detectar spyware en tu teléfono. Sin embargo, estas aplicaciones no siempre son confiables ni 100% efectivas, y un resultado “limpio” puede dar una falsa sensación de seguridad. Además, algunas de ellas han mostrado prácticas poco éticas, que buscan monetizar el miedo de las personas o recolectar sus datos con fines comerciales.
Si sospechas que tu dispositivo puede estar infectado, lo más recomendable es buscar apoyo de organizaciones de confianza como SocialTIC o la línea de ayuda de Access Now que puedan hacer un análisis forense consentido.
¿Cómo me ayuda la forense digital consentida?
Si notas algunas de las señales descritas anteriormente, o consideras que tu perfil es de alto riesgo, un análisis forense consentido por una organización de confianza puede ayudar a identificar rastros de spyware en tu dispositivo.
Al hablar de análisis forense consentido en el contexto de herramientas de espionaje nos referimos a un análisis de archivos e información que se extrae del dispositivo, con el consentimiento informado de la persona, para buscar señales de comportamientos irregulares en momentos determinados que puedan asociarse con la instalación o presencia de un spyware.
Es importante tener en cuenta que un análisis forense no siempre arroja resultados inmediatos. Como vimos, el spyware avanzado busca eliminar sus rastros, y no siempre se cuenta con la información necesaria para detectarlo. No poder confirmar una infección no significa necesariamente que no haya ocurrido.
Si por tu contexto o perfil consideras que hubiera un riesgo de vigilancia o espionaje, aún si no existieran rastros de actividad maliciosa en análisis forenses, es altamente recomendable solicitar apoyo de seguridad digital para proteger tus dispositivos, cuentas e información sensible.
¿Quién me puede apoyar con un análisis forense consentido?
Existen algunas organizaciones de la sociedad civil con la capacidad y el interés de investigar amenazas contra personas defensoras, periodistas y organizaciones, siempre a partir del consentimiento informado:
- SocialTIC: puedes escribirnos a [email protected] para solicitar apoyo. Además, en nuestro repositorio de forense digital consentida compartimos documentación técnica para impulsar estas prácticas en la sociedad civil.
- Access Now: su Línea de Ayuda de Seguridad Digital brinda apoyo técnico 24/7 a activistas, periodistas y personas defensoras de derechos humanos en todo el mundo, incluyendo el análisis de posibles infecciones con spyware.
¿Qué puedo hacer para protegerme ante el spyware (y porqué funciona)?
A través del texto, hemos mostrado la complejidad y capacidad del spyware comercial, y cómo muchas veces se aprovecha de vulnerabilidades desconocidas que aún no han sido solucionadas. Sin embargo, existen algunas medidas y prácticas que podemos recomendar para protegernos de esta amenaza.
Habilita las opciones de protección avanzada
Cuando están disponibles, estas funciones buscan desactivar o limitar funciones que no son esenciales, y que podrían tener vulnerabilidades que un spyware puede aprovechar. Estas configuraciones son la mejor forma de prevenir un potencial ataque de spyware.
- En dispositivos Apple, habilita el modo hermético (Lockdown Mode): Limita funciones como la vista previa de enlaces, algunos tipos de archivos adjuntos y tecnologías web complejas, que han sido usadas en ataques de cero click.
- Sigue estas instrucciones para habilitar el modo hermético
- En teléfonos Android, habilita la protección avanzada y registro de intrusiones: Activa algunas configuraciones de seguridad más estrictas, como bloquear la instalación de aplicaciones fuera de las tiendas oficiales. Además, el registro de intrusiones (Intrusion Logging) guarda información que puede ser de utilidad en análisis forenses consentidos.
- Se encuentra disponible en dispositivos con Android 16+ y puedes seguir estas instrucciones para mejorar la seguridad de los dispositivos con la Protección avanzada para Android
- Samsung, habilita el Auto Blocker: Esta opción bloquea la instalación de aplicaciones de fuentes no oficiales, imágenes maliciosas en apps de mensajería y la instalación de software por cable USB.
- Para habilitarla puedes consultar el recurso Protege tu dispositivo Samsung Galaxy con la función Bloqueador automático
- En WhatsApp, habilita los ajustes estrictos de la cuenta: Esta función bloquea archivos y multimedia de personas que no están en tus contactos, silencia llamadas de números desconocidos, desactiva la vista previa de enlaces y restringe quién puede agregarte a grupos.
- Puedes habilitarlo siguiendo las instrucciones en el recurso Cómo usar los ajustes estrictos de la cuenta
Recomendaciones adicionales
Además de habilitar los modos de protección avanzada, te recomendamos tomar en consideración las siguientes medidas:
- Actualiza tu sistema operativo y aplicaciones en cuanto existan nuevas versiones disponibles: Muchas de estas actualizaciones resuelven problemas de seguridad que podrían ser explotados por el spyware, por lo que instalar y aplicar estos parches lo antes posible es una medida de protección.
- Reinicia tu teléfono con frecuencia: Muchos de los spyware comerciales no son capaces de sobrevivir a un reinicio del dispositivo. Esto no resuelve las vulnerabilidades que permitieron su instalación en primera instancia, pero pueden obligar al atacante a volverte a infectar.
- Desconfía de mensajes hechos a la medida: Amenazas sofisticadas como el spyware, en algunas ocasiones, se valen también del phishing para instalarse en nuestros dispositivos.
- Usa una VPN de confianza, sobre todo en redes públicas o que no controlas: Una VPN protege tu tráfico de internet, lo que dificulta que alguien con control de la red pueda modificar lo que ves para redirigir a sitios maliciosos.
- Protege el acceso físico a tus dispositivos. Usa una contraseña o PIN robusto, asegúrate de que el cifrado del dispositivo esté activo y habilita las protecciones antirrobo de tu sistema operativo. Esto hace más difícil que alguien que tenga tu teléfono en sus manos, por ejemplo durante una detención o un robo, pueda desbloquearlo e instalar spyware.
Qué hacer ante el spyware mercenario
El spyware comercial es una amenaza real, con casos de uso documentados en Latinoamérica contra periodistas, personas defensoras de derechos humanos y activistas. No es la única amenaza digital que enfrentamos, ni la más común, pero sí una de las más invasivas, y por eso amerita nuestra atención.
Si bien no podemos garantizar una protección total ante esta amenaza, sí existen acciones que podemos tomar para reducir la probabilidad de una infección. En particular, te recomendamos habilitar los modos de protección avanzada que ofrecen nuestros sistemas y aplicaciones.
Por último, resaltamos la importancia de apoyarnos entre organizaciones y recurrir a la forense digital consentida cuando consideremos que nuestro perfil de riesgo y las señales de alerta son considerables. Ante esta amenaza poderosa, lograr identificar evidencias de su uso injustificado en perjuicio de la sociedad civil, mejora nuestro entendimiento colectivo de las amenazas y permite acceder a mecanismos de rendición de cuentas para que estos abusos no queden en la impunidad.
Si eres una persona u organización de sociedad civil, periodista, activista o defensora de derechos y sospechas que has sido víctima de vigilancia, espionaje o algún ataque digital puedes escribirnos a [email protected] .